
การปฏิบัติตามกฎระเบียบสำหรับสตูดิโอบอดี้อาร์ตระดับมืออาชีพ

การปฏิบัติตามกฎหมายในสตูดิโอบอดี้อาร์ตระดับมืออาชีพครอบคลุมถึงการออกใบอนุญาต ความยินยอมที่ได้รับการบอกกล่าว การคุ้มครองข้อมูลสุขภาพ การตรวจสอบอายุ กฎระเบียบด้านการโฆษณา การประกันภัย และการเก็บรักษาบันทึกข้อมูล เอกสารอ้างอิงนี้ครอบคลุมกรอบกฎหมายในเขตอำนาจศาลของสหภาพยุโรป สหรัฐอเมริกา และอาเซียน พร้อมด้วยระเบียบปฏิบัติตามกฎหมายอย่างเป็นระบบและข้อผิดพลาดทางกฎหมายที่พบบ่อยที่สุดซึ่งทำให้ผู้ปฏิบัติงานและสตูดิโอต้องแบกรับความรับผิด
การปฏิบัติตามกฎหมายคือโครงสร้างพื้นฐานในการดำเนินงานที่คุ้มครองทั้งลูกค้า ผู้ปฏิบัติงาน และธุรกิจไปพร้อมกัน สตูดิโอที่ปฏิบัติงานได้อย่างยอดเยี่ยมในทางเทคนิคกับลูกค้าที่ไม่ได้ให้ความยินยอมที่ได้รับการบอกกล่าวอย่างถูกต้องตามกฎหมาย หรือจัดเก็บข้อมูลสุขภาพของลูกค้าโดยไม่ปฏิบัติตาม GDPR หรือมีผู้ปฏิบัติงานที่ทำงานโดยไม่มีใบอนุญาตที่จำเป็น ย่อมไม่ใช่สตูดิโอมืออาชีพ แต่เป็นความรับผิดที่รอวันปะทุขึ้น พันธกรณีทางกฎหมายของการประกอบอาชีพบอดี้อาร์ตได้เพิ่มขึ้นอย่างมีนัยสำคัญตลอดทศวรรษที่ผ่านมา: GDPR ในสหภาพยุโรป (2018) การบังคับใช้การตรวจสอบอายุที่เข้มงวดยิ่งขึ้น กรอบความรับผิดต่อความเสียหายที่เกิดขึ้นจากสินค้าที่ไม่ปลอดภัยที่ขยายกว้างขึ้น และการตรวจสอบด้านกฎระเบียบที่เพิ่มขึ้นในตลาดหลักส่วนใหญ่ การตื่นตัวและปฏิบัติตามพันธกรณีเหล่านี้ล่วงหน้าไม่ใช่เรื่องของระบบราชการ แต่เป็นรากฐานของการประกอบวิชาชีพที่สามารถปกป้องตนเองได้อย่างถูกต้องตามกฎหมาย
กรอบกฎหมายสำหรับการประกอบอาชีพบอดี้อาร์ตนั้นมีความกระจัดกระจาย โดยการกำกับดูแลเกิดขึ้นในระดับประเทศในสหภาพยุโรป ในระดับรัฐในสหรัฐอเมริกา และผสมผสานกันระหว่างระดับประเทศและระดับท้องถิ่นทั่วทั้งอาเซียน ซึ่งหมายความว่าสตูดิโอที่ดำเนินงานในหลายเขตอำนาจศาลจะต้องเผชิญกับภาระผูกพันในการปฏิบัติตามกฎหมายที่หลากหลายและบางครั้งก็ไม่สอดคล้องกัน หลักการด้านล่างนี้แสดงถึงแกนกลางร่วมที่ใช้บังคับในแทบทุกเขตอำนาจศาล เสริมด้วยตารางกฎระเบียบเฉพาะของแต่ละเขตอำนาจศาล
ความยินยอมที่ได้รับการบอกกล่าว: มาตรฐานทางกฎหมายและทางคลินิก
ความยินยอมที่ได้รับการบอกกล่าวเป็นทั้งข้อกำหนดทางกฎหมายและมาตรฐานการดูแลทางคลินิก เอกสารนี้เป็นหลักฐานที่ได้รับการบันทึกไว้ว่าผู้ใหญ่ที่มีความสามารถตามกฎหมายได้รับข้อมูลที่เพียงพอเกี่ยวกับหัตถการเพื่อตัดสินใจดำเนินต่อไปโดยสมัครใจและมีความรู้ความเข้าใจ แบบฟอร์มยินยอมที่มีการลงนามแต่ไม่เข้าใจเนื้อหา ย่อมไม่ถือเป็นความยินยอมที่ได้รับการบอกกล่าวที่สมบูรณ์ตามกรอบกฎหมายส่วนใหญ่
- »องค์ประกอบของความยินยอมที่ได้รับการบอกกล่าวที่สมบูรณ์: ลูกค้าจะต้องได้รับแจ้งเกี่ยวกับ: (1) หัตถการดังกล่าวเกี่ยวข้องกับอะไรบ้าง, (2) ความเสี่ยงที่เป็นสาระสำคัญและผลลัพธ์ที่คาดหมาย, (3) ข้อกำหนดในการดูแลหลังทำ, (4) สิทธิในการเพิกถอนความยินยอมได้ตลอดเวลาก่อนที่หัตถการจะเริ่มต้นขึ้น ความยินยอมด้วยวาจาที่ไม่มีการบันทึกเป็นลายลักษณ์อักษรนั้นพิสูจน์ได้ยากมากในภายหลัง และกฎเกณฑ์การออกใบอนุญาตจำนวนมากกำหนดให้ต้องมีความยินยอมเป็นลายลักษณ์อักษร
- »ความสามารถในการให้ความยินยอม: ลูกค้าต้องเป็นผู้ใหญ่ที่บรรลุนิติภาวะตามเขตอำนาจศาลนั้นๆ ผู้เยาว์อาจให้ความยินยอมได้ในบางเขตอำนาจศาลภายใต้เงื่อนไขเฉพาะของบิดามารดา/ผู้ปกครอง ซึ่งเรื่องนี้จะต้องได้รับการค้นคว้าและบันทึกไว้สำหรับแต่ละเขตอำนาจศาลที่สตูดิโอดำเนินงาน ลูกค้าที่ดูเหมือนว่ามีความบกพร่องทางสติสัมปชัญญะ (มึนเมา อยู่ภายใต้ฤทธิ์ของสารเสพติด หรืออยู่ในภาวะทุกข์ทรมานทางอารมณ์อย่างเห็นได้ชัด) จะต้องไม่ได้รับบริการ เนื่องจากพวกเขาไม่สามารถให้ความยินยอมที่สมบูรณ์ตามกฎหมายได้
- »เวลาในการให้ความยินยอม: ต้องให้ความยินยอมก่อนทำหัตถการ ไม่ใช่ระหว่างหรือหลังทำหัตถการ การยื่นแบบฟอร์มยินยอมให้ลูกค้าที่นั่งอยู่บนเก้าอี้แล้วพร้อมอุปกรณ์ที่อยู่ในมือนั้นสร้างแรงกดดันเชิงบีบบังคับโดยนัย แนวปฏิบัติที่ดีที่สุด: แบบฟอร์มยินยอมจะถูกกรอกให้เสร็จสิ้นก่อนที่ลูกค้าจะเข้าสู่พื้นที่ทำหัตถการ
- »ความยินยอมเฉพาะเจาะจงกับหัตถการ: แบบฟอร์มยินยอมทั่วไปของสตูดิโอไม่สามารถตอบสนองข้อกำหนดความยินยอมเฉพาะเจาะจงสำหรับแต่ละหัตถการได้ ลูกค้าที่ยินยอมให้ทำ piercing บริเวณเฮลิกซ์ (helix piercing) ไม่ได้ยินยอมให้ทำ piercing บริเวณปีกจมูก (nostril piercing) ในคราวเดียวกัน แต่ละหัตถการต้องมีความยินยอมที่ได้รับการบันทึกไว้เป็นเอกสารแยกต่างหาก
- »สิทธิในการเพิกถอน: ลูกค้าจะต้องได้รับแจ้งว่าพวกเขาสามารถเพิกถอนความยินยอมได้ทุกเมื่อก่อนที่หัตถการจะเริ่มต้นขึ้นโดยไม่มีผลเสียใดๆ สิทธินี้ต้องระบุไว้อย่างชัดเจนในเอกสารความยินยอม
- »บันทึกความยินยอมทางดิจิทัล: บันทึกความยินยอมทางอิเล็กทรอนิกส์จะต้องถูกจัดเก็บด้วยมาตรการควบคุมความปลอดภัยเช่นเดียวกับข้อมูลสุขภาพอื่นๆ ภาพถ่ายของแบบฟอร์มกระดาษที่ส่งไปยังที่อยู่อีเมลที่ไม่ปลอดภัยไม่ถือเป็นการจัดเก็บข้อมูลที่เป็นไปตามกฎระเบียบ
การคุ้มครองข้อมูลสุขภาพ: GDPR, HIPAA และกฎหมายที่เทียบเท่า
สตูดิโอบอดี้อาร์ตเก็บรวบรวมข้อมูลที่เกี่ยวข้องกับสุขภาพเป็นประจำ ได้แก่ ประวัติทางการแพทย์ การแจ้งประวัติการแพ้ การเปิดเผยข้อมูลเกี่ยวกับเชื้อโรคที่ติดต่อทางเลือด และบันทึกเกี่ยวกับภาวะแทรกซ้อน ในเขตอำนาจศาลส่วนใหญ่ ข้อมูลนี้ก่อให้เกิดพันธกรณีด้านการคุ้มครองข้อมูลในระดับสูงสุด ในสหภาพยุโรป ข้อมูลนี้ถือเป็น 'ข้อมูลส่วนบุคคลประเภทพิเศษ' อย่างชัดเจนภายใต้มาตรา 9 ของ GDPR
- »พันธกรณีหลักตาม GDPR (สหภาพยุโรป/สหราชอาณาจักร): ฐานที่ชอบด้วยกฎหมายในการประมวลผลข้อมูลสุขภาพต้องได้รับการบันทึกไว้เป็นเอกสาร (โดยทั่วไปคือความยินยอมโดยชัดแจ้งตามมาตรา 9(2)(a)) [2] การจำกัดข้อมูล (Data minimisation): เก็บเฉพาะสิ่งที่จำเป็นอย่างเคร่งครัดเท่านั้น การจำกัดระยะเวลาการเก็บรักษา (Storage limitation): ไม่เก็บรักษาข้อมูลเกินกว่าระยะเวลาการเก็บรักษาที่บันทึกไว้ สิทธิในการลบข้อมูล (Right to erasure): ลูกค้าสามารถร้องขอให้ลบข้อมูลได้ ภายใต้บังคับของพันธกรณีในการเก็บรักษาตามกฎหมาย การแจ้งเหตุละเมิดข้อมูล (Breach notification): กรอบเวลา 72 ชั่วโมงในการแจ้งต่อหน่วยงานกำกับดูแล หากการละเมิดนั้นมีแนวโน้มที่จะก่อให้เกิดความเสี่ยงต่อสิทธิของบุคคล
- »การเข้ารหัสลับข้อมูล: GDPR ไม่ได้กำหนดอัลกอริทึม แต่การเข้ารหัสลับเป็นมาตรการที่ระบุไว้ [4]; AES-256 สำหรับข้อมูลที่จัดเก็บ (at rest) และ TLS 1.2 หรือสูงกว่าสำหรับข้อมูลที่อยู่ระหว่างการส่ง (in transit) ถือเป็นแนวปฏิบัติที่ดีทั่วไป ผู้ให้บริการคลาวด์ทำหน้าที่เป็นผู้ประมวลผลข้อมูลและจำเป็นต้องมีข้อตกลงการประมวลผลข้อมูล (DPA, มาตรา 28) การจัดเก็บข้อมูลกับผู้ให้บริการภายนอกเขตเศรษฐกิจยุโรป (EEA) ยังจำเป็นต้องมีกลไกการถ่ายโอนข้อมูลภายใต้หมวด V เช่น การตัดสินใจว่ามีความคุ้มครองที่เพียงพอ (เช่น กรอบความเป็นส่วนตัวของข้อมูลระหว่างสหภาพยุโรปกับสหรัฐอเมริกา หรือ EU-US Data Privacy Framework) หรือข้อสัญญามาตรฐาน
- »ระยะเวลาการเก็บรักษา: บันทึกความยินยอมและบันทึกหัตถการควรถูกเก็บรักษาไว้ตามระยะเวลาที่กฎหมายระดับประเทศและอายุความของท่านกำหนด (7 ปีเป็นตัวเลือกที่พบบ่อย) อย่างไรก็ตาม หากเกี่ยวข้องกับลูกค้าที่เป็นผู้เยาว์ จะต้องเก็บรักษาบันทึกข้อมูลไว้จนกว่าบุคคลดังกล่าวจะมีอายุครบ 21 ปี (หรืออายุความที่เกี่ยวข้องนับแต่บรรลุนิติภาวะ) เพื่อรองรับการเรียกร้องค่าเสียหายที่อาจเกิดขึ้นในอนาคต โปรดปรึกษาที่ปรึกษากฎหมายในพื้นที่สำหรับข้อกำหนดเฉพาะของแต่ละเขตอำนาจศาล
- »HIPAA (สหรัฐอเมริกา): สตูดิโอที่เข้าข่ายนิยามของ "หน่วยงานภายใต้การกำกับดูแล" (โดยทั่วไปคือสตูดิโอที่ส่งข้อมูลสุขภาพทางอิเล็กทรอนิกส์ในธุรกรรมมาตรฐานที่ระบุไว้) จะต้องปฏิบัติตามกฎความเป็นส่วนตัวและความปลอดภัยของ HIPAA [5] สตูดิโอบอดี้อาร์ตขนาดเล็กหลายแห่งไม่ถึงเกณฑ์ขั้นต่ำของหน่วยงานภายใต้การกำกับดูแล แต่สตูดิโอใดๆ ที่ใช้แพลตฟอร์มบันทึกข้อมูลสุขภาพหรือระบบเรียกเก็บเงินประกันภัยควรตรวจสอบสถานะ HIPAA ของตน
- »ความปลอดภัยในการจัดเก็บแบบฟอร์มยินยอม: แบบฟอร์มที่เป็นเอกสารกระดาษจะต้องจัดเก็บไว้ในตู้ที่ล็อคกุญแจซึ่งเข้าถึงได้เฉพาะเจ้าหน้าที่ที่ได้รับอนุญาตเท่านั้น แบบฟอร์มดิจิทัลจะต้องจัดเก็บไว้ในระบบที่มีการเข้ารหัสลับพร้อมการบันทึกประวัติการเข้าถึง แบบฟอร์มยินยอมจะต้องไม่ปรากฏบนหน้าจอในพื้นที่ของสตูดิโอที่ลูกค้ามองเห็นได้โดยเด็ดขาด
การออกใบอนุญาต การตรวจสอบอายุ และการประกันภัย
ชั้นการปฏิบัติตามกฎระเบียบด้านการบริหารจัดการ ซึ่งได้แก่ ใบอนุญาต ขั้นตอนการตรวจสอบอายุ และการประกันภัย คือสิ่งแรกที่ผู้ตรวจสอบด้านกฎระเบียบจะตรวจดู และเป็นสิ่งแรกที่ทนายความจะตรวจสอบหลังจากการร้องเรียนของลูกค้า
- »การออกใบอนุญาตสตูดิโอ: เขตอำนาจศาลส่วนใหญ่กำหนดให้ต้องมีใบอนุญาตสตูดิโอบอดี้อาร์ตเฉพาะจากหน่วยงานด้านสาธารณสุขในพื้นที่หรือหน่วยงานที่เทียบเท่า [12] ใบอนุญาตนี้มักจะผูกพันกับ: การตรวจสอบประจำปี การปฏิบัติตามการควบคุมการติดเชื้อ คุณสมบัติของผู้ปฏิบัติงาน และมาตรฐานอุปกรณ์ ในกรณีที่ต้องมีใบอนุญาต การดำเนินงานโดยไม่มีใบอนุญาตมักถือเป็นความผิดทางกฎหมายและอาจทำให้ประกันภัยทางวิชาชีพเป็นโมฆะได้
- »การออกใบอนุญาตและคุณสมบัติของผู้ปฏิบัติงาน: ปัจจุบันหลายเขตอำนาจศาลกำหนดให้ต้องมีใบอนุญาตผู้ปฏิบัติงานรายบุคคลแยกต่างหากจากใบอนุญาตสตูดิโอ ในประเทศที่ไม่มีคุณสมบัติบังคับตามกฎหมาย ใบรับรองการฝึกอบรม (เช่น ด้านเชื้อโรคที่ติดต่อทางเลือดและการปฐมพยาบาล) ถือเป็นหลักฐานแสดงความสามารถที่เกี่ยวข้องกับการประกันภัยและการต่อสู้คดีในข้อหาความประมาทเลินเล่อ
- »การตรวจสอบอายุ: คำประกาศที่มีการลงนามในแบบฟอร์มยินยอมว่าลูกค้ามีอายุตั้งแต่ 18 ปีขึ้นไปนั้น ไม่เพียงพอตามกฎหมายในฐานะมาตรการตรวจสอบอายุเพียงอย่างเดียวในหลายเขตอำนาจศาล แนวปฏิบัติที่กำหนด: ขอตรวจบัตรประจำตัวที่มีรูปถ่ายและระบุวันเดือนปีเกิดซึ่งออกโดยหน่วยงานราชการสำหรับลูกค้าทุกคนที่ดูเหมือนว่ามีอายุต่ำกว่า 25 ปี เก็บรักษาบันทึกว่าได้ทำการตรวจสอบบัตรประจำตัวแล้ว (ไม่ใช่สำเนาบัตรประจำตัว เนื่องจากมีหลักการจำกัดข้อมูลมาปรับใช้) ในสหราชอาณาจักร ข้อต่อสู้เพียงประการเดียวคือเหตุผลอันสมควรให้เชื่อได้ว่าลูกค้ามีอายุ 18 ปี ซึ่งการตรวจสอบบัตรประจำตัวที่มีการบันทึกไว้เป็นเอกสารจะช่วยสนับสนุนข้อต่อสู้นี้ได้ ส่วนคำกล่าวอ้างว่า "พวกเขาบอกฉันว่าอายุ 18 ปี" นั้นไม่สามารถใช้ได้
- »ข้อกำหนดด้านการประกันภัย: ประกันภัยความรับผิดต่อบุคคลภายนอกมักเป็นเงื่อนไขของใบอนุญาตหรือสัญญาเช่าสถานที่ แม้ในกรณีที่กฎหมายไม่ได้กำหนดไว้ ประกันภัยความรับผิดทางวิชาชีพได้รับการแนะนำอย่างยิ่ง ซึ่งจะครอบคลุมการเรียกร้องค่าเสียหายที่เกิดจากการให้บริการทางวิชาชีพโดยตรง (ผลลัพธ์ที่ไม่ดี ภาวะแทรกซ้อน ข้อกล่าวหาเรื่องความประมาทเลินเล่อ) ซึ่งแตกต่างจากความรับผิดต่อบุคคลภายนอก (การบาดเจ็บของบุคคลภายนอกในสถานที่) บริษัทประกันภัยเฉพาะทางด้านบอดี้อาร์ตมีข้อยกเว้นเฉพาะ โปรดตรวจสอบเงื่อนไขในกรมธรรม์สำหรับ: ข้อยกเว้นเกี่ยวกับอุปกรณ์ระดับมือสมัครเล่น, ข้อยกเว้นเกี่ยวกับผู้ปฏิบัติงานที่ไม่ได้รับใบอนุญาต และข้อยกเว้นเกี่ยวกับหัตถการเฉพาะ (ไมโครบลดดิ้ง, การแต่งหน้ากึ่งถาวร และ PMU มักต้องใช้ความคุ้มครองแยกต่างหาก)
- »การโฆษณาและการคุ้มครองผู้บริโภค: การโฆษณาบริการที่มีการจำกัดอายุ (การสัก, piercing) จะต้องไม่มุ่งเป้าไปที่ผู้เยาว์หรือมีแนวโน้มที่จะดึงดูดใจผู้เยาว์ [11] ในสหภาพยุโรป ข้อกำหนดว่าด้วยบริการสื่อโสตทัศน์และกฎหมายคุ้มครองผู้บริโภคระดับประเทศจะมีผลบังคับใช้ ในสหราชอาณาจักร กฎเกณฑ์ CAP Code จะเป็นผู้กำกับดูแล คำกล่าวอ้างในการโฆษณา ("ถาวร", "ไม่เจ็บ", "ไม่ก่อให้เกิดอาการแพ้") ที่ไม่สามารถพิสูจน์ได้ จะทำให้สตูดิโอเสี่ยงต่อการถูกดำเนินมาตรการบังคับใช้กฎหมายคุ้มครองผู้บริโภค
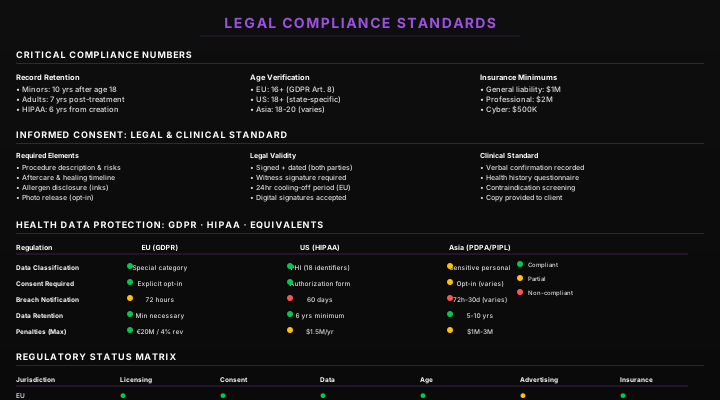
ระเบียบปฏิบัติการปฏิบัติตามกฎหมายสำหรับสตูดิโอ
รายการตรวจสอบอย่างเป็นระบบสำหรับการจัดทำและรักษาการปฏิบัติตามกฎหมายในสตูดิโอบอดี้อาร์ตระดับมืออาชีพ
- 1ขั้นตอนที่ 1, ขอรับและรักษาใบอนุญาตที่จำเป็นทั้งหมด: ระบุใบอนุญาตที่เกี่ยวข้องทั้งหมดในเขตอำนาจศาลของท่าน (ใบอนุญาตสตูดิโอ, ใบอนุญาตผู้ปฏิบัติงาน, การจดทะเบียนพาณิชย์) ตั้งการแจ้งเตือนในปฏิทินสำหรับวันครบกำหนดต่ออายุ การดำเนินงานด้วยใบอนุญาตที่หมดอายุถือเป็นการไม่ปฏิบัติตามกฎหมาย แม้ว่าจะได้ยื่นคำขอเดิมไปแล้วก็ตาม
- 2ขั้นตอนที่ 2, บันทึกกรอบการคุ้มครองข้อมูล/GDPR ของท่านเป็นเอกสาร: จัดทำประกาศความเป็นส่วนตัวที่อธิบายว่าท่านเก็บรวบรวมข้อมูลอะไร เหตุผลที่เก็บ ระยะเวลาที่เก็บรักษา และสิทธิของลูกค้า [4] จัดทำกำหนดการเก็บรักษาข้อมูล ระบุผู้ให้บริการซอฟต์แวร์/คลาวด์ทั้งหมด และขอรับ DPA ที่ลงนามแล้วในกรณีที่จำเป็น ระบุผู้ประสานงานด้านการคุ้มครองข้อมูล ทั้งนี้ เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลอย่างเป็นทางการจะถูกกำหนดให้ต้องมีในสหภาพยุโรปเฉพาะกรณีการประมวลผลข้อมูลสุขภาพในวงกว้างเท่านั้น (มาตรา 37) แต่ในสิงคโปร์ทุกองค์กรจะต้องแต่งตั้งขึ้นหนึ่งคน
- 3ขั้นตอนที่ 3, จัดทำแบบฟอร์มยินยอมที่ได้รับการบอกกล่าวเฉพาะเจาะจงสำหรับแต่ละหัตถการ: หัตถการแต่ละประเภท (การสัก, piercing ตามร่างกาย, piercing บริเวณกระดูกอ่อน, ไมโครบลดดิ้ง, PMU, ติ่งหู) จำเป็นต้องมีเอกสารความยินยอมของตนเอง โปรดตรวจสอบแบบฟอร์มยินยอมร่วมกับผู้เชี่ยวชาญด้านกฎหมายที่คุ้นเคยกับบอดี้อาร์ตหรือความยินยอมในการรักษาพยาบาลในเขตอำนาจศาลของท่าน อัปเดตแบบฟอร์มเมื่อใดก็ตามที่มีการเปลี่ยนแปลงหัตถการ วัสดุ หรือกฎระเบียบ
- 4ขั้นตอนที่ 4, นำขั้นตอนการตรวจสอบอายุไปปฏิบัติ: จัดทำนโยบายที่เป็นลายลักษณ์อักษรซึ่งกำหนดให้ต้องตรวจบัตรประจำตัวที่มีรูปถ่ายสำหรับลูกค้าทุกคนที่ดูเหมือนว่ามีอายุต่ำกว่า 25 ปี ฝึกอบรมพนักงานทุกคนเกี่ยวกับนโยบายดังกล่าว จัดทำบันทึกประวัติว่าได้ตรวจบัตรประจำตัวแล้ว (ไม่ใช่สำเนาบัตรประจำตัว) ปิดประกาศแจ้งเตือนในสตูดิโอว่าต้องมีการตรวจสอบอายุ
- 5ขั้นตอนที่ 5, ตรวจสอบและบันทึกเอกสารความคุ้มครองของการประกันภัย: ขอรับและอ่านตารางกรมธรรม์ของท่านอย่างครบถ้วน ยืนยันความคุ้มครองสำหรับทุกหัตถการที่ปฏิบัติ ยืนยันว่าผู้ปฏิบัติงานทุกคนมีชื่อระบุไว้หรือได้รับความคุ้มครองภายใต้เงื่อนไขของกรมธรรม์ เก็บรักษาหลักฐานการประกันภัยไว้ให้พร้อมสำหรับการตรวจสอบ ตรวจสอบเป็นประจำทุกปีและทุกครั้งที่มีการเริ่มทำหัตถการใหม่
- 6ขั้นตอนที่ 6, จัดทำบันทึกประวัติอุบัติการณ์และข้อร้องเรียน: บันทึกข้อร้องเรียนทั้งหมดของลูกค้า เหตุการณ์ไม่พึงประสงค์ (การติดเชื้อ, ปฏิกิริยาการแพ้, การที่จิวจมลงในเนื้อเยื่อ [embedding], การถูกร่างกายดันจิวออก [rejection]) และเหตุการณ์ที่เกือบจะเกิดอุบัติเหตุ (near-misses) โดยบันทึก: วันที่, หัตถการ, ผลลัพธ์, มาตรการการตอบสนองที่ดำเนินการ บันทึกนี้มีความจำเป็นสำหรับการเรียกร้องค่าสินไหมทดแทนจากการประกันภัย การตรวจสอบของหน่วยงานกำกับดูแล และการแสดงให้เห็นถึงวัฒนธรรมการปรับปรุงอย่างต่อเนื่อง
- 7ขั้นตอนที่ 7, ดำเนินการตรวจสอบการปฏิบัติตามกฎระเบียบประจำปี: ตรวจสอบใบอนุญาตทั้งหมด การประกันภัย แบบฟอร์มยินยอม กรอบการคุ้มครองข้อมูล และบันทึกการฝึกอบรมพนักงานปีละครั้ง อัปเดตตามความจำเป็น บันทึกการตรวจสอบเป็นเอกสาร การตรวจสอบประจำปีนี้แสดงให้เห็นถึงวัฒนธรรมการปฏิบัติตามกฎระเบียบเชิงรุก ซึ่งมีคุณค่าทั้งในการตรวจสอบของหน่วยงานกำกับดูแลและในการดำเนินกระบวนพิจารณาทางกฎหมายในอนาคต
ข้อผิดพลาดทางกฎหมายที่สำคัญยิ่ง
ความล้มเหลวทางกฎหมายและการปฏิบัติตามกฎระเบียบที่พบบ่อย พร้อมด้วยผลกระทบที่มีการบันทึกไว้เป็นเอกสาร
- การใช้แบบฟอร์มยินยอมแบบทั่วไปเพียงใบเดียวสำหรับทุกหัตถการ — แบบฟอร์มทั่วไปที่ระบุว่า "ข้าพเจ้ายินยอมรับบริการบอดี้อาร์ต" ไม่ถือเป็นความยินยอมที่ได้รับการบอกกล่าวเฉพาะเจาะจงสำหรับหัตถการที่สมบูรณ์ตามกฎหมาย แบบฟอร์มดังกล่าวไม่สามารถแจ้งให้ลูกค้าทราบถึงความเสี่ยงเฉพาะของหัตถการเฉพาะนั้นๆ ในการเรียกร้องค่าเสียหายจากความประมาทเลินเล่อ แบบฟอร์มทั่วไปถือเป็นหลักฐานที่มีน้ำหนักน้อยว่าลูกค้าได้รับการแจ้งถึงความเสี่ยงของหัตถการเฉพาะนั้นแล้ว
- การจัดเก็บข้อมูลสุขภาพของลูกค้าในอีเมลหรือ SMS ที่ไม่มีการเข้ารหัสลับ หรือในคลาวด์ที่ไม่ปลอดภัย — ภาพถ่ายแบบฟอร์มยินยอมของลูกค้าที่ส่งไปยังบัญชี Gmail ของสตูดิโอ รูปถ่ายที่จัดเก็บไว้ในการแชท WhatsApp ที่ไม่มีการเข้ารหัสลับ หรือฐานข้อมูลลูกค้าใน Google Sheet ที่แชร์โดยไม่มีการควบคุมการเข้าถึง ล้วนเป็นการละเมิด GDPR [4] ทั้งสิ้น กรอบการปรับภายใต้ GDPR สูงถึง 4% ของมูลค่าการหมุนเวียนธุรกิจทั่วโลกต่อปี ซึ่งอาจส่งผลกระทบต่อการอยู่รอดของสตูดิโอขนาดเล็กได้
- การพึ่งพาการยืนยันตัวตนด้วยวาจาโดยไม่มีการตรวจสอบที่มีการบันทึกไว้เป็นเอกสาร — คำกล่าวอ้างว่า "เธอบอกว่าเธออายุ 18 ปี" ไม่ใช่ข้อต่อสู้ทางกฎหมายต่อการทำหัตถการกับผู้เยาว์ [12] ข้อต่อสู้ในสหราชอาณาจักรคือเหตุผลอันสมควรให้เชื่อได้ว่าลูกค้ามีอายุ 18 ปี และการตรวจสอบบัตรประจำตัวที่มีการบันทึกไว้เป็นเอกสารคือสิ่งที่จะแสดงให้เห็นถึงข้อเท็จจริงดังกล่าว หากปราศจากบันทึกเป็นลายลักษณ์อักษรเกี่ยวกับการตรวจสอบบัตรประจำตัว สตูดิโอก็แทบจะไม่มีสิ่งใดให้พึ่งพาได้เลย
- การไม่แจ้งให้ลูกค้าทราบถึงสิทธิในการเพิกถอนความยินยอม — การละเลยที่จะแจ้งสิทธิในการเพิกถอนอย่างชัดเจนก่อนที่หัตถการจะเริ่มต้นขึ้น อาจทำให้ความยินยอมที่ได้รับมานั้นเข้าข่ายเป็นการถูกบีบบังคับ ภาวะแทรกซ้อนใดๆ ที่ตามมาในภายหลัง ไม่ว่าจะเล็กน้อยเพียงใดก็ตาม ย่อมกลายเป็นสถานการณ์ทางกฎหมายที่ซับซ้อนยิ่งขึ้น
- การดำเนินงานโดยไม่มีประกันภัยความรับผิดของสตูดิโอ — สตูดิโอที่ไม่มีประกันภัยซึ่งก่อให้เกิดการบาดเจ็บแก่ลูกค้าจะต้องเผชิญกับความรับผิดส่วนบุคคลโดยตรงต่อค่าเสียหาย ค่าธรรมเนียมทางกฎหมาย และค่าปรับตามกฎระเบียบ โดยไม่มีหลักประกันทางการเงินของผู้รับประกันภัยคอยรองรับ ในกรณีที่ใบอนุญาตกำหนดให้ต้องมีประกันภัย การกระทำนี้ยังถือเป็นการละเมิดเงื่อนไขใบอนุญาตและอาจนำไปสู่การเพิกถอนใบอนุญาตได้
- การไม่อัปเดตแบบฟอร์มยินยอมหลังการเปลี่ยนแปลงหัตถการหรือวัสดุ — แบบฟอร์มยินยอมที่ได้รับการอนุมัติในปี 2020 สำหรับหัตถการที่ใช้อุปกรณ์ที่แตกต่างกัน หมึกที่แตกต่างกัน (ก่อนกฎระเบียบ EU 2020/2081) หรือระเบียบปฏิบัติในการดูแลหลังทำที่แตกต่างกัน อาจไม่ได้อธิบายหัตถการในปัจจุบันอย่างถูกต้อง การใช้แบบฟอร์มยินยอมที่ล้าสมัยสำหรับหัตถการในปัจจุบันทำให้เกิดช่องว่างระหว่างสิ่งที่ลูกค้าได้รับแจ้งกับสิ่งที่ได้กระทำจริง
กรอบการกำกับดูแลตามเขตอำนาจศาล
ตราสารทางกฎหมายและระเบียบข้อบังคับสำคัญที่กำกับดูแลการปฏิบัติตามกฎระเบียบของสตูดิโอบอดี้อาร์ต
- GDPR (EU) 2016/679: กฎหมายคุ้มครองข้อมูลส่วนบุคคลทั่วไป (General Data Protection Regulation) กำกับดูแลการประมวลผลข้อมูลส่วนบุคคลทั้งหมด รวมถึงข้อมูลสุขภาพ (ประเภทพิเศษ, มาตรา 9) บังคับใช้กับทุกสตูดิโอในสหภาพยุโรป/เขตเศรษฐกิจยุโรป (EU/EEA) อัตราโทษปรับสูงสุด: 4% ของมูลค่าการหมุนเวียนธุรกิจทั่วโลกต่อปี หรือ €20M
- ข้อกำหนดว่าด้วยสิทธิของผู้บริโภคของสหภาพยุโรป 2011/83/EU: กำกับดูแลข้อมูลก่อนทำสัญญาสำหรับบริการแก่ผู้บริโภค สิทธิในการเพิกถอนสัญญาภายใน 14 วันมีผลบังคับใช้เฉพาะกับสัญญาขายระยะไกลและสัญญานอกสถานที่ประกอบการเท่านั้น (ตัวอย่างเช่น เงินมัดจำที่ชำระทางออนไลน์) ไม่ใช้กับบริการที่มีการจองและดำเนินการภายในสตูดิโอ
- กฎระเบียบสหภาพยุโรป (EU) 2020/2081: ข้อจำกัดทางเคมีเกี่ยวกับหมึกสัก การปฏิบัติตามกฎระเบียบถือเป็นพันธกรณีทางกฎหมายสำหรับสตูดิโอในสหภาพยุโรป ไม่ใช่ทางเลือก หมึกที่ไม่เป็นไปตามกฎระเบียบจะสร้างความเสี่ยงต่อความรับผิดโดยตรงต่อความเสียหายที่เกิดขึ้นจากสินค้าที่ไม่ปลอดภัย
- กฎระเบียบบอดี้อาร์ตระดับประเทศ: กำหนดไว้ในระดับรัฐสมาชิก เยอรมนี (ไม่มีใบอนุญาตสักโดยเฉพาะ; ภายใต้ NiSV การลบรอยสักด้วยเลเซอร์สงวนไว้สำหรับแพทย์เท่านั้น), เนเธอร์แลนด์ (ใบอนุญาต GGD ภายใต้ Warenwetbesluit tatoeëren en piercen), อิตาลี (การออกใบอนุญาตโดยหน่วยงานด้านสาธารณสุขระดับภูมิภาค) **ฝรั่งเศสเป็นระบบการแจ้งข้อมูล ไม่ใช่ใบอนุญาต**: ผู้ปฏิบัติงานต้องแจ้งการดำเนินกิจกรรมต่อผู้อำนวยการใหญ่ของ ARS (code de la santé publique R. 1311-2) ต้องผ่านการฝึกอบรมด้านสุขอนามัยและความปลอดภัยต่อสุขภาพ (R. 1311-3) และปฏิบัติงานภายใต้กฎสุขอนามัยระดับประเทศที่กำหนดให้ใช้เครื่องมือปลอดเชื้อแบบใช้ครั้งเดียวทิ้งหรือเครื่องมือที่ผ่านการทำให้ปลอดเชื้อแล้ว และมีห้องที่ใช้สำหรับการทำหัตถการโดยเฉพาะ (R. 1311-4) ตราสารที่มีผลบังคับใช้คือคำสั่งระดับกระทรวง (ministerial arrêtés) ไม่ใช่คำสั่งระดับจังหวัด (prefectoral ones) — โดย préfet ได้พ้นจากบทบาทดังกล่าวในเดือนเมษายน 2010 ทั้งนี้ ไม่มีกรอบใบอนุญาตบอดี้อาร์ตแบบเดี่ยวที่ใช้บังคับทั่วทั้งสหภาพยุโรป
- ข้อกำหนดว่าด้วยบริการสื่อโสตทัศน์ของสหภาพยุโรป (AVMSD) 2018/1808: กำหนดให้การสื่อสารเชิงพาณิชย์ทางโสตทัศน์ รวมถึงบนแพลตฟอร์มแบ่งปันวิดีโอ ต้องไม่เป็นอันตรายต่อผู้เยาว์หรือใช้ประโยชน์จากความไร้เดียงสา/ขาดประสบการณ์ของพวกเขา (มาตรา 9)
- การออกใบอนุญาตบอดี้อาร์ตระดับรัฐ: เกือบทุกรัฐมีการกำกับดูแลบอดี้อาร์ต ทั้งในระดับรัฐหรือระดับเคาน์ตี ข้อกำหนดมีความหลากหลายตั้งแต่ระดับขั้นต่ำ (บางรัฐกำหนดให้มีเพียงใบอนุญาตประกอบธุรกิจเท่านั้น) ไปจนถึงระดับครอบคลุมรอบด้าน (แคลิฟอร์เนีย นิวยอร์ก ฟลอริดา มีข้อกำหนดโดยละเอียดเกี่ยวกับการออกใบอนุญาต การตรวจสอบ และคุณสมบัติของผู้ปฏิบัติงาน)
- HIPAA (Health Insurance Portability and Accountability Act): บังคับใช้กับสตูดิโอที่เป็นหน่วยงานภายใต้การกำกับดูแล (covered entities) บันทึกข้อมูลสุขภาพ รวมถึงแบบฟอร์มยินยอมที่ระบุภาวะทางการแพทย์ การแพ้ และสถานะเชื้อโรคที่ติดต่อทางเลือด จำเป็นต้องมีการจัดเก็บและการควบคุมการเข้าถึงที่เป็นไปตาม HIPAA หากสตูดิโอดังกล่าวเป็นหน่วยงานภายใต้การกำกับดูแล
- มาตรา 5 แห่งพระราชบัญญัติ FTC (FTC Act Section 5): ห้ามการกระทำที่ไม่เป็นธรรมหรือหลอกลวงในการค้า บังคับใช้กับคำกล่าวอ้างในการโฆษณา หัตถการที่ "ไม่เจ็บ" หรือคำกล่าวอ้างว่า "ไม่ก่อให้เกิดอาการแพ้" ที่ไม่สามารถพิสูจน์ได้ จะเสี่ยงต่อการถูกบังคับใช้กฎหมายโดย FTC
- กฎหมายคุ้มครองผู้บริโภคระดับรัฐ: แต่ละรัฐมีกฎหมายคุ้มครองผู้บริโภคของตนเอง โดยทั่วไปจะห้ามการปฏิบัติทางการค้าที่หลอกลวง และจัดให้มีการเยียวยาลูกค้า รวมถึงค่าเสียหายและค่าธรรมเนียมทนายความ ซึ่งมักจะเข้าถึงได้ง่ายกว่าการบังคับใช้กฎหมายของ FTC ในระดับสหพันธรัฐ
- ผู้เยาว์และความยินยอม: กฎระเบียบมีความแตกต่างกัน: บางรัฐสั่งห้ามการสักบุคคลที่มีอายุต่ำกว่า 18 ปีโดยเด็ดขาด (แคลิฟอร์เนีย, นิวยอร์ก) ส่วนรัฐอื่นๆ อนุญาตให้ทำได้โดยต้องได้รับความยินยอมจากผู้ปกครองหรือมีผู้ปกครองอยู่ด้วย และอายุสำหรับ piercing นั้นมีความแตกต่างกันมากยิ่งขึ้น โปรดตรวจสอบกฎหมายของรัฐก่อนทำหัตถการใดๆ กับผู้เยาว์
- ประเทศไทย: พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) พ.ศ. 2562 (2019) ซึ่งเทียบเท่ากับ GDPR ของไทย การบังคับใช้อย่างมีผลจริงเริ่มขึ้นในปี 2022 ข้อมูลสุขภาพเป็นข้อมูลส่วนบุคคลที่มีความอ่อนไหวตามมาตรา 26 สตูดิโอที่เก็บรวบรวมประวัติทางการแพทย์และข้อมูลความยินยอมจะต้องปฏิบัติตามข้อกำหนดความยินยอมและสิทธิของเจ้าของข้อมูลส่วนบุคคลตาม PDPA
- สิงคโปร์: Personal Data Protection Act (PDPA) 2012 แก้ไขเพิ่มเติมปี 2021 ข้อมูลสุขภาพได้รับการคุ้มครองในระดับที่เข้มงวดขึ้น สตูดิโอบอดี้อาร์ตต้องแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer) หากมีการประมวลผลข้อมูลส่วนบุคคลเป็นส่วนหนึ่งของกิจกรรมทางธุรกิจ
- มาเลเซีย: Personal Data Protection Act (PDPA) 2010 การประมวลผลข้อมูลส่วนบุคคลในเชิงพาณิชย์กำหนดให้ต้องปฏิบัติตามหลักการคุ้มครองข้อมูล 7 ประการ ข้อมูลสุขภาพจัดอยู่ในกลุ่มข้อมูลส่วนบุคคลที่มีความอ่อนไหว
- ออสเตรเลีย: Privacy Act 1988 และหลักความเป็นส่วนตัวของออสเตรเลีย (Australian Privacy Principles หรือ APPs) ข้อมูลสุขภาพถือเป็นข้อมูลที่มีความอ่อนไหวภายใต้ APP 3 สตูดิโอบอดี้อาร์ตมีแนวโน้มที่จะอยู่ภายใต้การกำกับดูแลหากมีมูลค่าการหมุนเวียนธุรกิจต่อปีเกินกว่า AUD 3M แต่สตูดิโอขนาดเล็กจำนวนมากก็ปฏิบัติตามด้วยความสมัครใจเพื่อเป็นมาตรฐานสร้างความไว้วางใจแก่ลูกค้า
บันทึกจาก Patrick
"ผมได้ยินผู้ปฏิบัติงานบ่นเกี่ยวกับแบบฟอร์มยินยอม, GDPR และการออกใบอนุญาต ราวกับว่าสิ่งเหล่านี้เป็นอุปสรรคทางระบบราชการที่ถูกสร้างขึ้นโดยหน่วยงานกำกับดูแลที่ไม่เคยจับเข็มมาก่อน ผมเข้าใจความหงุดหงิดใจนั้น แต่ผมอยากเสนอมุมมองที่แตกต่างออกไป เอกสารทุกชิ้นที่เราจัดทำขึ้น แบบฟอร์มยินยอมทุกฉบับ ประกาศการคุ้มครองข้อมูลทุกฉบับ บันทึกประวัติอุบัติการณ์ทุกรายการ ล้วนเป็นบันทึกความใส่ใจทางวิชาชีพที่เราได้มอบให้ เมื่อลูกค้าเกิดภาวะแทรกซ้อน (และตลอดระยะเวลาการทำงานไม่ว่าจะยาวนานเท่าใดก็ตาม ย่อมมีลูกค้าบางรายที่เกิดภาวะนี้) เอกสารเหล่านั้นคือข้อแตกต่างระหว่างผู้ปฏิบัติงานที่สามารถพิสูจน์ได้ว่าตนเองได้แจ้งให้ลูกค้าทราบถึงความเสี่ยงเฉพาะนี้ล่วงหน้า กับผู้ที่ไม่สามารถพิสูจน์ได้ มันคือข้อแตกต่างระหว่างการตรวจสอบของหน่วยงานกำกับดูแลที่จบลงด้วยการได้รับคำชมเชย กับการถูกสั่งพักใบอนุญาต โดยเฉพาะอย่างยิ่ง GDPR นั้น ผมเริ่มมองว่ามันเป็นกรอบสิทธิของลูกค้า ไม่ใช่กรอบการลงโทษ สิทธิที่จะได้รับรู้ว่าท่านเก็บข้อมูลอะไรเกี่ยวกับพวกเขาไว้บ้าง สิทธิที่จะขอให้ลบข้อมูลนั้น สิทธิที่จะได้รับการแจ้งเตือนหากข้อมูลนั้นถูกละเมิด สิทธิเหล่านี้เป็นสิทธิที่สมเหตุสมผลสำหรับทุกคนที่มีประวัติสุขภาพส่วนตัวอันใกล้ชิดถูกจัดเก็บไว้ในตู้เก็บเอกสารหรือบัญชีคลาวด์ของสตูดิโอ การปฏิบัติต่อการคุ้มครองข้อมูลราวกับเป็นเรื่องทางเลือกไม่ใช่การท้าทาย แต่เป็นความประมาทเลินเล่อ"
ผู้ก่อตั้งและผู้เชี่ยวชาญด้านการเจาะ
Poli International
คำถามที่พบบ่อย
▸อะไรคือองค์ประกอบของการปฏิบัติตามกฎหมายสำหรับสตูดิโอบอดี้อาร์ต และเหตุใดจึงถือเป็นโครงสร้างพื้นฐานในการดำเนินงาน?
▸สตูดิโอบอดี้อาร์ตระดับมืออาชีพต้องปฏิบัติตามเกณฑ์ขั้นต่ำเชิงตัวเลขและข้อกำหนดทางกฎหมายที่เฉพาะเจาะจงใดบ้างเพื่อให้เป็นไปตามกฎระเบียบ?
▸ขั้นตอนและข้อกำหนดบังคับสำหรับการดำเนินการตามกระบวนการยินยอมที่ได้รับการบอกกล่าวซึ่งมีผลสมบูรณ์ตามกฎหมายมีอะไรบ้าง?
▸เหตุใดการใช้แบบฟอร์มยินยอมแบบทั่วไปจึงถือเป็นข้อผิดพลาดร้ายแรง และผู้ประกอบวิชาชีพควรหลีกเลี่ยงความเสี่ยงนี้อย่างไร?
▸อะไรคือความเสี่ยงหลักของการใช้เครื่องมือสื่อสารมาตรฐานสำหรับข้อมูลสุขภาพ และมาตรฐานทางเทคนิคที่จำเป็นต้องมีคืออะไร?
▸อะไรคือข้อกำหนดหลักของกฎระเบียบระหว่างประเทศที่สำคัญซึ่งกำกับดูแลการดำเนินงานของสตูดิโอบอดี้อาร์ต?
ข้อมูลจำเพาะทางเทคนิค
| พารามิเตอร์ | มาตรฐาน / ค่า |
|---|---|
| การแจ้งเหตุละเมิดข้อมูลตาม GDPR | 72 ชั่วโมงนับจากตรวจพบไปยังหน่วยงานกำกับดูแล |
| การเข้ารหัสลับข้อมูล (at rest) | AES-256 (แนวปฏิบัติที่ดี; GDPR ไม่ได้กำหนดอัลกอริทึม) |
| การเข้ารหัสลับข้อมูล (in transit) | TLS 1.2 หรือสูงกว่า (แนวปฏิบัติที่ดี) |
| การเก็บรักษาบันทึกข้อมูล (ความยินยอม) | กำหนดโดยกฎหมายระดับประเทศ; 7 ปีเป็นตัวเลือกที่พบบ่อย |
| ประเภทความยินยอม | เป็นลายลักษณ์อักษร, เฉพาะเจาะจงกับหัตถการ, ระบุเวลาที่บันทึก, ก่อนทำหัตถการ |
| อายุขั้นต่ำสำหรับการสัก | 18 ปีในสหราชอาณาจักรและหลายรัฐของสหรัฐอเมริกา; ไม่มีกฎระเบียบทั่วทั้งสหภาพยุโรป |
| เกณฑ์กำหนดการตรวจสอบบัตรประจำตัว | ลูกค้าทุกคนที่ดูเหมือนว่ามีอายุต่ำกว่า 25 ปี |
| ประกันภัยความรับผิดต่อบุคคลภายนอก (สหราชอาณาจักร/สหภาพยุโรป) | ไม่มีเกณฑ์ขั้นต่ำตามกฎหมาย; £/€5M ต่อการเรียกร้องหนึ่งครั้งเป็นระดับที่พบบ่อย |
| อัตราโทษปรับสูงสุดตาม GDPR | 4% ของมูลค่าการหมุนเวียนธุรกิจทั่วโลกต่อปี หรือ €20M (ใช้อัตราที่สูงกว่า) |
| ข้อมูลประเภทพิเศษตาม GDPR | ข้อมูลสุขภาพ = มาตรา 9, ระดับการคุ้มครองสูงสุด |
| วันที่มีผลใช้บังคับของ PDPA ประเทศไทย | 2022, ข้อมูลสุขภาพต้องได้รับความยินยอมโดยชัดแจ้ง |
| ข้อกำหนด DPO ตาม PDPA ของสิงคโปร์ | ต้องมีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer) หากประมวลผลข้อมูลส่วนบุคคลในเชิงพาณิชย์ |
| การตรวจสอบการปฏิบัติตามกฎระเบียบประจำปี | เกณฑ์ขั้นต่ำที่แนะนำ, ใบอนุญาตทั้งหมด, การประกันภัย, แบบฟอร์มยินยอม |
เอกสารอ้างอิง
- [1]EU General Data Protection Regulation (GDPR) 2016/679.https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32016R0679
- [2]GDPR Article 9, Processing of special categories of personal data.https://gdpr.eu/article-9-processing-special-categories-of-personal-data/
- [3]EU Consumer Rights Directive 2011/83/EU.https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32011L0083
- [4]ICO (UK Information Commissioner's Office), Guide to GDPR.https://ico.org.uk/for-organisations/guide-to-data-protection/
- [5]HIPAA Privacy Rule (45 CFR Parts 160 and 164).https://www.hhs.gov/hipaa/for-professionals/privacy/index.html
- [6]FTC Act Section 5, Unfair or deceptive acts and practices.https://www.ftc.gov/legal-library/browse/statutes/federal-trade-commission-act
- [7]Thailand Personal Data Protection Act (PDPA) B.E. 2562 (2019).https://www.pdpc.or.th/en
- [8]Singapore Personal Data Protection Act 2012 (amended 2021).https://www.pdpc.gov.sg/Overview-of-PDPA/The-Legislation/Personal-Data-Protection-Act
- [9]Australia Privacy Act 1988 and Australian Privacy Principles.https://www.oaic.gov.au/privacy/the-privacy-act
- [10]CAP (Committee of Advertising Practice) Code, section 5: Children.https://www.asa.org.uk/type/non_broadcast/code_section/05.html
- [11]EU Audiovisual Media Services Directive (AVMSD) 2018/1808.https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32018L1808
- [12]National Conference of State Legislatures (USA), Body Art Legislation.https://www.ncsl.org/health/body-art-legislation
- [13]Légifrance (DILA): (also R. 1311-3 training LEGIARTI000022049722 and R. 1311-4 hygiene rules LEGIARTI000018150760; all verified in force via the Légifrance API 2026-08-11)https://www.legifrance.gouv.fr/codes/article_lc/LEGIARTI000022049719
- [14]HIPAA Breach Notification Rule (45 CFR 164.400-414).https://www.hhs.gov/hipaa/for-professionals/breach-notification/index.html
นำวิทยาศาสตร์ไปใช้จริง
มาตรฐานทางเทคนิคนี้คือรากฐานทางสถาปัตยกรรมสำหรับเครื่องมือวิเคราะห์ระดับมืออาชีพของเรา
เครื่องมือที่เกี่ยวข้อง
มาตรฐานที่เกี่ยวข้อง
- การควบคุมการติดเชื้อ เชื้อโรคที่ติดต่อทางเลือด →
- การปฏิบัติตามกฎระเบียบ EU REACH สำหรับงานศิลปะบนเรือนร่าง: SVHC, ภาคผนวก XIV และ XVII →
- การอบฆ่าเชื้อด้วยหม้อนึ่งอัดไอน้ำสำหรับจิวร่างกาย | BioFlex →
- การดำเนินงานธุรกิจสตูดิโอและการวางแผนทางการเงิน →
- เคมีของหมึกและอนุภาคเม็ดสี →
- หลักสรีรศาสตร์ในศิลปะบนเรือนร่าง →